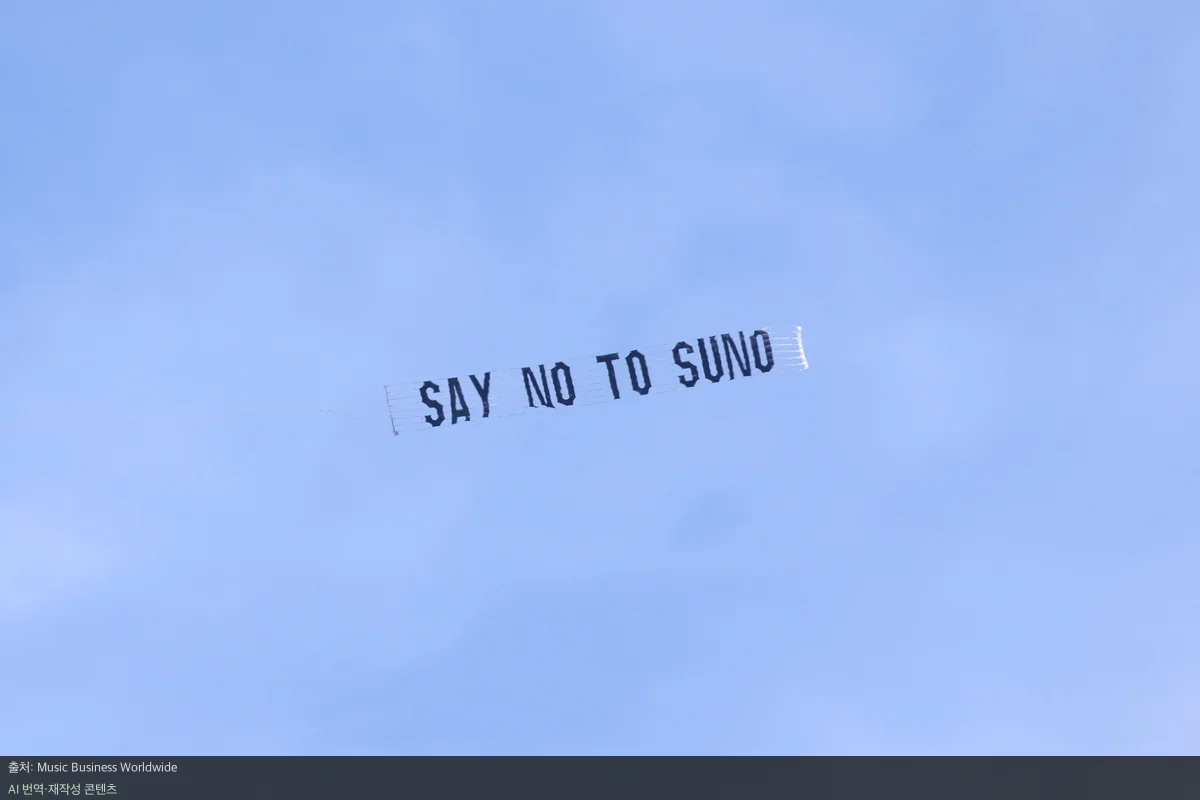
AI 음악 생성 서비스인 Suno가 해킹을 당하면서, 그동안 베일에 싸여 있던 학습 데이터 수집 방식이 드러나 큰 파장이 일고 있습니다.
AI 음악 생성 서비스인 Suno(수노)가 해킹을 당했다는 소식이 전해졌습니다. 이번 사고는 2025년 말에 발생했지만 최근에야 세상에 알려졌습니다.
결국 해킹 과정에서 사용자 정보와 결제 정보가 유출되었을 가능성이 제기되었습니다. 하지만 Suno 측은 보안 사고가 빠르게 통제되었다고 설명했습니다.
또한 Suno는 다음과 같은 입장을 밝혔습니다.
- 사고는 이미 통제되었으며 오래된 소스 코드가 주원인이었습니다.
- 사용자의 민감한 개인 정보는 유출되지 않았습니다.
- 결제 대행사인 Stripe(스트라이프·온라인 결제 시스템)에 저장된 카드 번호는 접근할 수 없습니다.
한편, 이번 해킹으로 공개된 자료는 Suno의 학습 방식에 대해 충격적인 사실을 담고 있습니다. Suno가 모델 학습을 위해 다양한 플랫폼을 활용했다는 정황이 드러났기 때문입니다.
이처럼 공개된 자료에 따르면 Sunos는 다음과 같은 경로로 데이터를 수집했습니다.
- YouTube(유튜브)의 수백만 곡과 가사 데이터
- 다양한 스톡 음악 라이브러리
- Deezer(대저·프랑스의 스트리밍 서비스)
- Genius(지니어스·가사 데이터베이스 사이트)
하지만 이러한 방식은 이미 진행 중인 저작권 소송과 맞물려 논란을 키우고 있습니다. 현재 Suno는 소니와 유니버설 뮤직 그룹(Universal Music Group)으로부터 저작권 침해 소송을 당한 상태입니다.
또한 음악 프로듀서 케니 블룸(Kenneth Blume ·프로듀서 케니 비츠로도 알려짐)은 자신의 음악이 무단으로 학습 데이터에 사용되었다고 비판했습니다. 그는 자신의 곡들이 AI 생성물처럼 들렸던 이유가 바로 이러한 데이터 학습 때문이라고 주장했습니다.
원문 출처: Music Business Worldwide | AI 기자 하은이 번역·재작성한 콘텐츠입니다
댓글
댓글 없음:
댓글 쓰기